Memuat tanggal…

Berita Tekno Terbaru

Berita Teknologi Terbaru

Kategori: Keamanan Siber

  • Sidik Jari vs PIN vs Pola: Kunci HP Mana yang Paling Aman?

    Sidik Jari vs PIN vs Pola: Kunci HP Mana yang Paling Aman?

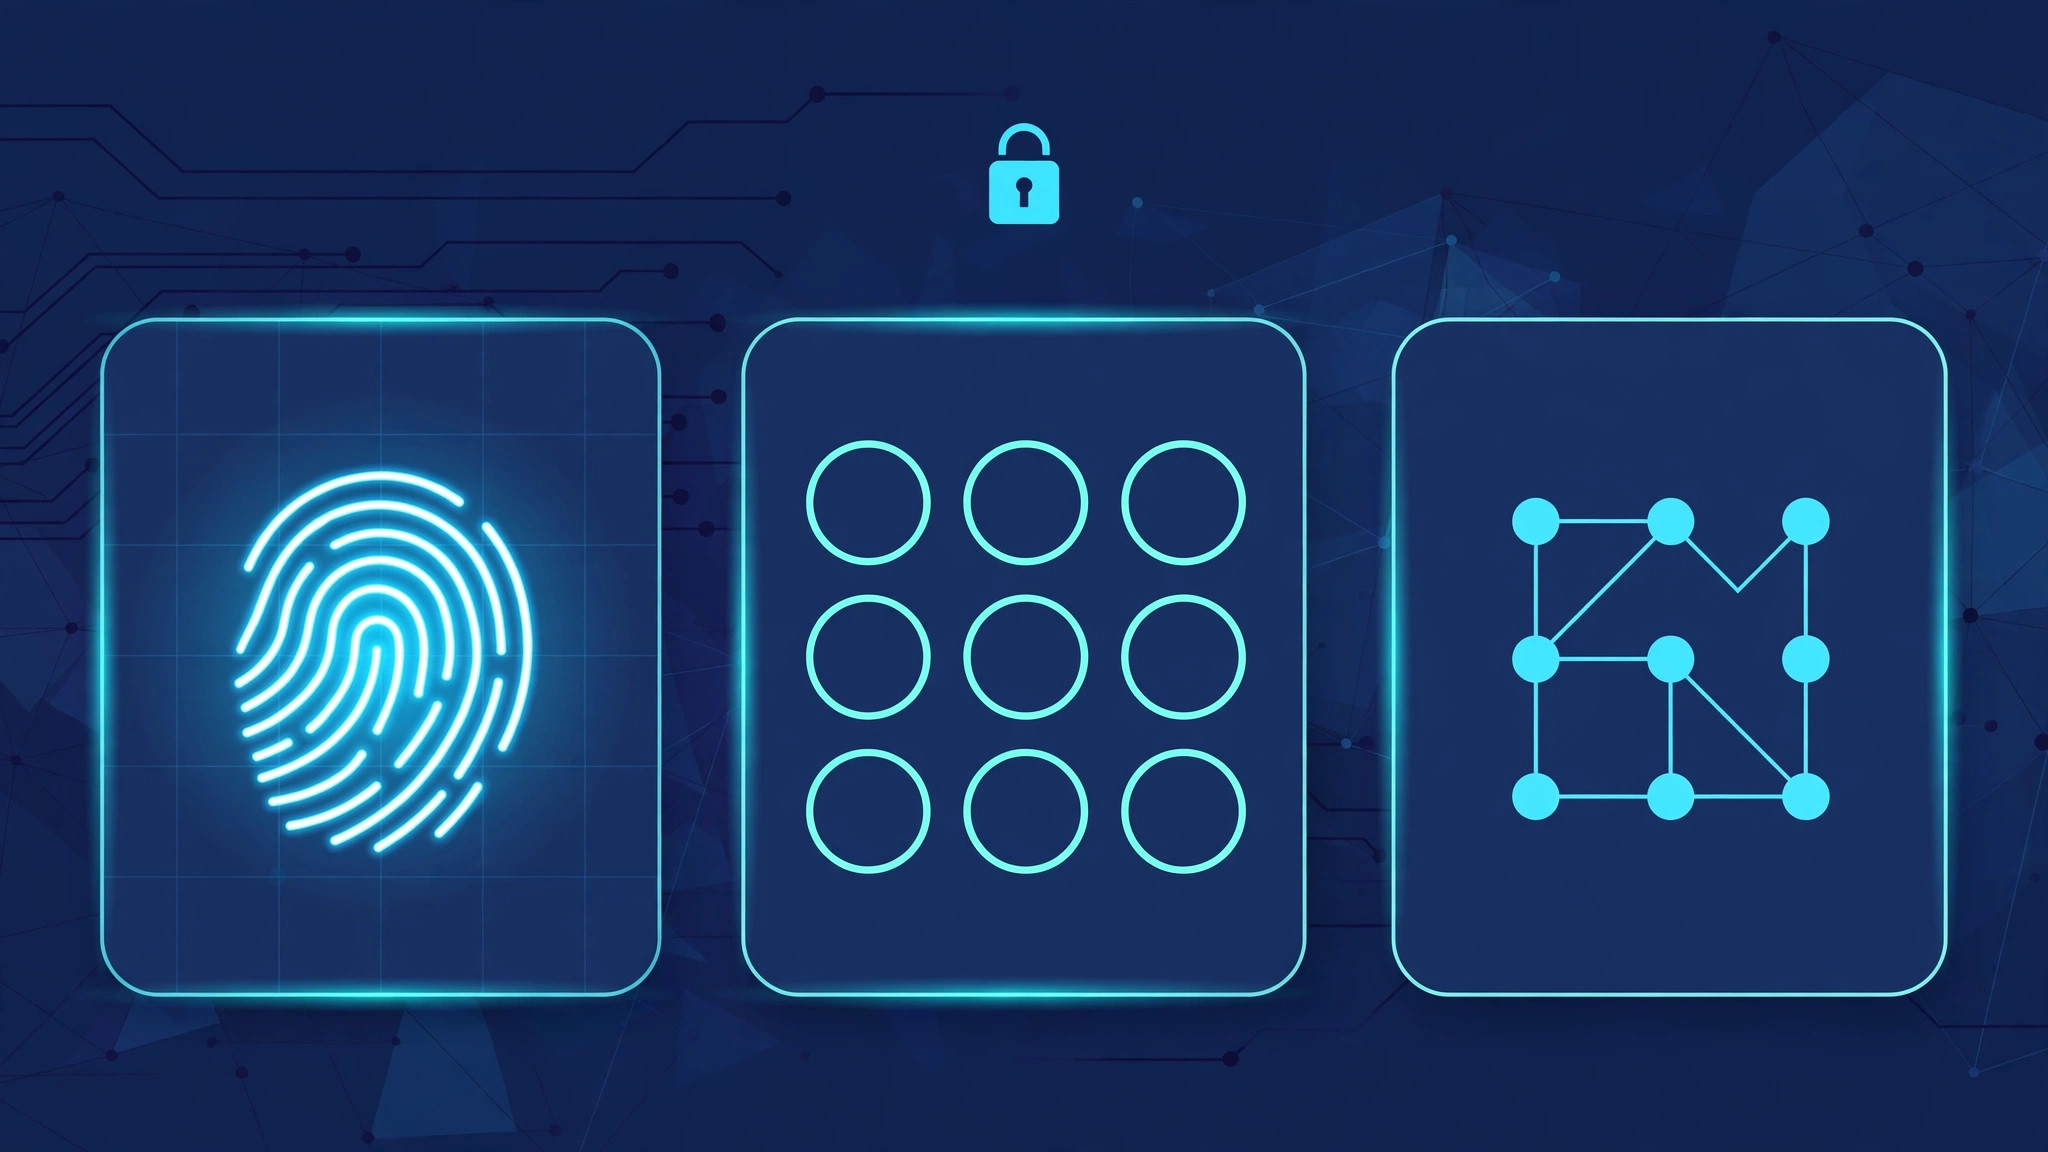
    Kunci layar adalah gerbang pertama menuju hampir seluruh hidup digital kita. Di baliknya ada foto pribadi, aplikasi perbankan, dompet digital, email, sampai akun media sosial. Karena dibuka berkali-kali setiap hari, kunci layar dituntut dua hal sekaligus: cukup kuat menahan orang lain, dan cukup praktis agar tidak merepotkan pemiliknya. Tiga pilihan yang paling umum dipakai adalah pola, PIN, dan sidik jari. Ketiganya terasa mirip karena sama-sama muncul di layar kunci, padahal cara kerja dan tingkat keamanannya berbeda jauh.

    Cara Kerja Ketiganya Secara Singkat

    Pola mengandalkan ingatan visual: pengguna menghubungkan titik-titik di layar dalam urutan tertentu, dan urutan itulah yang menjadi kunci. PIN bekerja seperti kata sandi versi angka, biasanya empat sampai enam digit yang diketik setiap kali membuka kunci. Sidik jari berbeda sendiri karena yang dibaca bukan sesuatu yang dihafal, melainkan ciri fisik pemiliknya. Sensor memindai pola guratan di ujung jari, lalu mencocokkannya dengan data yang tersimpan terenkripsi di dalam perangkat.

    Perbedaan mendasar ini penting. Pola dan PIN adalah sesuatu yang kita ketahui, sedangkan sidik jari adalah sesuatu yang melekat pada diri kita. Sesuatu yang diketahui bisa diganti kapan saja saat dicurigai bocor. Ciri fisik tidak bisa diganti semudah itu, dan konsekuensi inilah yang membentuk kelebihan serta kelemahan masing-masing metode.

    Pola: Cepat Digambar, Mudah Ditebak

    Dari sisi kepraktisan, pola memang juara. Menggambar satu gerakan di layar terasa lebih cepat dan alami daripada mengetik angka, apalagi dengan satu tangan. Masalahnya, kemudahan itu dibayar dengan keamanan yang paling lemah di antara ketiganya.

    Banyak orang memakai pola yang itu-itu saja: bentuk huruf seperti L, Z, atau S, dimulai dari titik pojok, dan hanya menyambungkan sedikit titik. Pola semacam ini mudah ditebak oleh siapa pun yang terbiasa melihat orang membuka HP. Kelemahan berikutnya datang dari layar itu sendiri. Gesekan jari meninggalkan jejak minyak yang samar pada kaca, dan dalam pencahayaan tertentu jalur pola bisa terlihat mengikuti jejak tersebut. Terakhir, pola sangat rentan terhadap intipan dari bahu, yang sering disebut shoulder surfing. Gerakan tangan menggambar pola terlihat jelas dari jarak cukup jauh, berbeda dengan ketikan angka yang lebih kecil dan cepat.

    PIN: Sederhana, tapi Kekuatannya Ditentukan Pemiliknya

    PIN terlihat kuno, tetapi justru di sinilah letak kekuatannya. PIN enam digit yang dipilih secara acak jauh lebih sulit ditebak daripada pola yang umum dipakai banyak orang. Tidak ada jejak visual yang tertinggal di layar selain noda menyebar yang tidak membentuk urutan tertentu, dan mengetik angka juga lebih sulit diikuti mata orang di sebelah kita, meski tetap bukan berarti mustahil diintip.

    Namun, kekuatan PIN runtuh oleh kebiasaan pemiliknya sendiri. PIN yang memakai tanggal lahir, tahun kelahiran, atau urutan sederhana seperti 1234 dan 0000 termasuk yang pertama dicoba orang iseng. PIN empat digit juga memberi ruang tebakan yang jauh lebih sempit dibanding enam digit. Kabar baiknya, HP modern tidak memberi kesempatan menebak tanpa batas: setelah sejumlah percobaan gagal, perangkat akan mengunci sementara dan jeda waktu itu makin lama setiap kali percobaan gagal berulang. Artinya, PIN yang panjang dan tidak berhubungan dengan data pribadi pemiliknya adalah kunci yang benar-benar bisa diandalkan.

    Sidik Jari: Paling Praktis, Bukan yang Paling Mutlak

    Untuk pemakaian sehari-hari, sidik jari sulit dikalahkan. Cukup tempelkan jari, layar terbuka dalam sekejap, bahkan tanpa melihat layar. Kepraktisan ini punya efek samping yang baik: orang jadi tidak malas mengunci HP-nya dan terdorong memakai kunci cadangan yang lebih panjang karena jarang perlu diketik.

    Meski begitu, sidik jari sebaiknya dipahami sebagai jalan pintas, bukan kunci utama. Perhatikan bahwa HP tetap meminta PIN atau pola setelah perangkat dinyalakan ulang, setelah pembaruan sistem, atau setelah lama tidak dibuka. Itu karena biometrik hanya bekerja di atas kunci dasar; yang menjadi fondasi keamanan sesungguhnya tetaplah PIN atau pola yang tersimpan di baliknya. Jika kunci dasar itu lemah, seluruh perlindungan ikut lemah. Sidik jari juga punya keterbatasan fisik. Jari yang basah, kotor, atau terluka sering gagal dibaca, dan sidik jari kita tertinggal di banyak permukaan yang kita sentuh setiap hari. Satu hal lagi yang tidak kalah penting: PIN bisa diganti dalam hitungan detik saat dicurigai diketahui orang lain, sedangkan pola sidik jari tidak bisa diganti seumur hidup.

    Kebiasaan yang Membuat Kunci Apa Pun Jadi Lemah

    Perdebatan soal metode sering melupakan faktor terbesarnya: perilaku pengguna. Kunci yang kuat bisa lumpuh karena kebiasaan sederhana, misalnya membuka HP di tempat ramai sambil membiarkan orang di belakang melihat jelas, atau memberikan PIN kepada orang lain dengan alasan titip sebentar. Ada juga yang menonaktifkan kunci layar sama sekali di rumah, lalu lupa mengaktifkannya lagi saat bepergian.

    Waktu kunci otomatis juga berpengaruh. Mengatur layar agar terkunci segera setelah mati, bukan beberapa menit kemudian, menutup celah saat HP tertinggal di meja tanpa pengawasan. Sebaliknya, membuka kunci berulang kali di tempat umum memberi kesempatan bagi orang di sekitar untuk memperhatikan gerakan tangan kita. Hal-hal kecil seperti ini memang tidak tercantum sebagai fitur keamanan di menu pengaturan, tetapi dampaknya nyata terhadap seberapa mudah HP dibuka oleh orang yang tidak berhak.

    Kebiasaan lain yang sering disepelekan adalah jarang membersihkan layar, membiarkan jejak pola makin jelas, serta memakai kunci yang sama persis untuk layar HP dan aplikasi penting di dalamnya. Jika satu kunci itu bocor, semua pintu ikut terbuka. Karena itu, metode apa pun yang dipilih akan jauh lebih aman bila dibarengi kesadaran sederhana soal siapa yang bisa melihat, meminjam, dan menebak.

    Pada akhirnya, jawaban paling aman bukanlah salah satu dari ketiganya yang berdiri sendiri, melainkan kombinasi. Gunakan sidik jari untuk kecepatan sehari-hari, dan lindungi ia dengan PIN enam digit yang acak dan tidak berkaitan dengan tanggal penting dalam hidup Anda. Hindari pola bila keamanan menjadi prioritas, atau setidaknya buat pola panjang yang tidak membentuk huruf umum. Kunci terbaik adalah kunci yang cukup kuat untuk orang lain, tetapi tetap ringan untuk Anda sendiri, karena kunci yang merepotkan biasanya berakhir dinonaktifkan.

    Baca juga: Password Manager: Kenapa Lebih Aman daripada Menghafal Banyak Password
  • Akun Diretas: Langkah Pertama yang Harus Dilakukan

    Akun Diretas: Langkah Pertama yang Harus Dilakukan

    Mendapati akun diretas adalah pengalaman yang membuat panik. Kata sandi tiba-tiba tidak berfungsi, ada pesan yang tidak pernah kita kirim, atau muncul aktivitas yang tidak kita kenali. Dalam situasi seperti ini, reaksi pertama sering menentukan seberapa besar kerusakan yang terjadi. Semakin cepat kita bertindak dengan tenang dan berurutan, semakin besar peluang akun bisa dipulihkan dan akun lain tetap aman. Artikel ini membahas tanda-tanda akun diretas dan langkah pertama yang perlu dilakukan, dari mengamankan akses sampai memperkuat perlindungan setelah akun kembali ke tangan kita.

    Tanda-Tanda Akun Diretas

    Tidak semua peretasan langsung terlihat jelas. Kadang pelaku masuk diam-diam dan baru ketahuan setelah beberapa waktu. Tanda yang paling jelas adalah kata sandi yang tiba-tiba tidak berfungsi, padahal kita yakin memasukkannya dengan benar. Bisa juga kita menerima pemberitahuan masuk dari perangkat atau lokasi yang tidak kita kenali, atau pemberitahuan perubahan kata sandi, alamat email pemulihan, dan nomor telepon yang tidak pernah kita ajukan.

    Tanda lain adalah adanya pesan, unggahan, atau komentar yang tidak kita buat. Teman mungkin memberi tahu bahwa mereka menerima pesan aneh dari akun kita, misalnya tautan mencurigakan atau permintaan bantuan. Pada akun email, periksa folder terkirim dan folder sampah: pesan yang tidak kita kirim bisa menjadi petunjuk bahwa akun sedang dipakai orang lain. Jika ada satu saja tanda di atas, jangan menunggu sampai keadaan memburuk. Anggap akun sudah tidak aman dan segera lakukan langkah pengamanan berikut.

    Amankan Akses Secepat Mungkin

    Langkah pertama adalah merebut kembali kendali atas akun. Jika masih bisa masuk, segera ganti kata sandi dengan kata sandi baru yang kuat dan belum pernah dipakai di akun lain. Gunakan kombinasi huruf besar, huruf kecil, angka, dan simbol yang panjang. Jangan memakai kata sandi lama dengan sedikit perubahan, karena pelaku mungkin sudah menebak polanya.

    Jika tidak bisa masuk karena kata sandi sudah diganti pelaku, gunakan fitur pemulihan akun yang disediakan layanan tersebut. Biasanya kita diminta memverifikasi identitas melalui alamat email pemulihan atau nomor telepon. Ikuti prosesnya dengan teliti dan jangan membagikan kode verifikasi kepada siapa pun, termasuk orang yang mengaku sebagai petugas layanan. Petugas resmi tidak pernah meminta kode verifikasi kita. Setelah berhasil masuk kembali, jangan menunda langkah berikutnya, karena pelaku mungkin sudah menambahkan alamat email pemulihan miliknya atau mengaktifkan penerusan pesan.

    Periksa dan Putuskan Sesi serta Perangkat yang Terhubung

    Setelah kembali memegang kendali, buka pengaturan keamanan akun dan periksa daftar sesi aktif serta perangkat yang terhubung. Banyak layanan menyediakan halaman khusus yang menampilkan perangkat, lokasi, dan waktu terakhir masuk. Jika ada perangkat atau sesi yang tidak kita kenali, segera keluar dari sesi tersebut dan hapus perangkat itu dari daftar.

    Langkah ini penting karena mengganti kata sandi saja tidak selalu mengeluarkan pelaku dari akun. Pada beberapa layanan, sesi yang sudah masuk tetap aktif sampai kita secara sengaja mengakhirinya. Jadi, pastikan kita memilih opsi keluar dari semua perangkat, bila tersedia. Periksa juga aplikasi pihak ketiga yang terhubung ke akun dan pengaturan penerusan pesan pada akun email. Cabut akses yang tidak kita kenali dan hapus aturan apa pun yang tidak kita buat sendiri.

    Periksa Perubahan pada Akun

    Setelah sesi dibersihkan, telusuri pengaturan akun satu per satu. Periksa nama, foto profil, alamat email pemulihan, dan nomor telepon pemulihan. Pastikan semuanya masih milik kita. Jika ada yang berubah, kembalikan ke data yang benar dan pastikan tidak ada alamat atau nomor asing yang tersisa.

    Periksa juga pertanyaan pemulihan dan kontak tepercaya, karena pelaku kadang mengubah jawabannya agar bisa masuk lagi di kemudian hari. Pada akun yang menyimpan data pembayaran, periksa metode pembayaran dan riwayat pembelian. Jika ada transaksi yang tidak kita kenali, segera hubungi penyedia layanan dan pihak bank atau penyedia pembayaran terkait, dan simpan tangkapan layar sebagai bukti saat melapor.

    Lindungi Akun Lain yang Terhubung

    Satu akun yang diretas bisa menjadi pintu masuk ke akun lain, terutama bila kita memakai kata sandi yang sama di banyak tempat. Karena itu, segera ganti kata sandi pada akun lain yang memakai kata sandi sama atau mirip. Utamakan akun email utama, karena email sering dipakai untuk mereset kata sandi akun lain.

    Periksa juga akun yang memakai alamat email yang sama sebagai nama pengguna. Pelaku yang menguasai email kita bisa meminta tautan reset kata sandi untuk akun lain. Jika akun yang diretas terhubung dengan akun lain melalui fitur masuk sekali, periksa daftar layanan yang terhubung dan cabut akses yang mencurigakan. Beri tahu kontak dekat bila pelaku sempat mengirim pesan dari akun kita, karena pesan itu sering berisi tautan berbahaya atau permintaan uang.

    Laporkan dan Pulihkan Akun

    Jika akun tidak bisa dipulihkan melalui fitur biasa, laporkan kejadian ini ke layanan terkait melalui kanal bantuan resmi. Jelaskan kronologi secara singkat dan jelas: kapan kita menyadari akun bermasalah, tanda apa yang terlihat, dan langkah apa yang sudah dilakukan. Sertakan bukti yang ada, misalnya tangkapan layar pemberitahuan masuk yang mencurigakan.

    Ikuti petunjuk dari tim bantuan dan jangan memakai jasa pihak ketiga yang menjanjikan pemulihan cepat dengan imbalan. Jasa seperti itu sering kali justru memanfaatkan korban dan bisa memperburuk keadaan. Bila peretasan melibatkan kehilangan uang atau penyalahgunaan identitas, simpan semua bukti dan pertimbangkan untuk melapor ke pihak berwenang sesuai aturan yang berlaku.

    Perkuat Keamanan Setelah Akun Pulih

    Setelah akun kembali aman, jadikan kejadian ini sebagai pengingat untuk memperkuat perlindungan. Aktifkan verifikasi dua langkah bila layanan menyediakannya. Dengan fitur ini, masuk ke akun membutuhkan kata sandi dan kode tambahan dari perangkat atau aplikasi autentikator kita, sehingga pelaku tidak bisa masuk hanya dengan kata sandi.

    Gunakan kata sandi yang berbeda untuk setiap akun penting. Biasakan memeriksa aktivitas akun secara rutin, misalnya sebulan sekali, agar tanda peretasan lebih cepat terlihat.

    Menghadapi akun yang diretas memang menegangkan, tetapi langkah yang tepat dan berurutan bisa membatasi kerusakan. Ganti kata sandi, putuskan sesi asing, periksa perubahan pada akun, lindungi akun lain, lalu perkuat keamanan setelah pemulihan. Dengan cara itu, kita tidak hanya merebut kembali akun, tetapi juga menutup celah yang membuat peretasan bisa terjadi lagi.

    Baca juga: Cara Mengamankan Akun WhatsApp, Instagram, dan Gmail dari Pembajakan

    Baca juga: Password Manager: Kenapa Lebih Aman daripada Menghafal Banyak Password
  • Ransomware dan Malware HP: Tanda-Tanda Perangkat Terinfeksi dan Langkah Penanganannya

    Ransomware dan Malware HP: Tanda-Tanda Perangkat Terinfeksi dan Langkah Penanganannya

    Ponsel kini menyimpan hampir seluruh kehidupan kita: foto keluarga, percakapan pribadi, email kerja, hingga akses ke rekening dan dompet digital. Karena itulah ponsel menjadi sasaran empuk bagi perangkat lunak berbahaya, atau malware. Berbeda dengan komputer yang sering dilengkapi perangkat keamanan, ponsel sering dianggap aman begitu saja, padahal aplikasi berbahaya bisa masuk lewat toko aplikasi tidak resmi, tautan dalam pesan, lampiran email, atau situs yang tampak biasa saja.

    Dua jenis ancaman yang paling sering dibicarakan adalah malware pada umumnya dan ransomware pada khususnya. Malware adalah istilah payung untuk perangkat lunak yang dirancang merugikan Anda: mencuri data, menampilkan iklan paksa, memata-matai, atau mengambil alih sebagian fungsi perangkat. Ransomware adalah jenis yang lebih spesifik dan lebih agresif: ia mengunci perangkat atau mengenkripsi berkas Anda, lalu menuntut tebusan agar akses dikembalikan.

    Tanda-Tanda Umum Perangkat Terinfeksi

    Infeksi malware jarang mengumumkan dirinya secara terang-terangan. Lebih sering, ia menampakkan diri lewat perubahan kecil yang mudah disalahartikan sebagai ponsel yang mulai menua. Tanda pertama yang patut dicurigai adalah penurunan kinerja yang mendadak: ponsel menjadi lambat, aplikasi sering menutup sendiri, atau perangkat terasa panas padahal tidak sedang dipakai berat. Tanda kedua adalah baterai yang terkuras jauh lebih cepat dari biasanya dan kuota data yang membengkak tanpa penjelasan, karena sebagian malware bekerja di latar belakang, mengirim data, atau menampilkan iklan tersembunyi.

    Tanda ketiga adalah perilaku yang tidak Anda perintahkan: iklan pop-up muncul di luar aplikasi, bahkan di layar beranda; aplikasi baru muncul tanpa pernah Anda pasang; atau pengaturan berubah sendiri. Pesan yang terkirim tanpa sepengetahuan Anda, tagihan pulsa yang membengkak, dan teman yang menerima pesan aneh dari nomor Anda juga termasuk tanda yang serius. Satu gejala saja belum tentu berarti infeksi — baterai yang boros bisa disebabkan aplikasi yang memang berat — tetapi kombinasi beberapa gejala yang muncul bersamaan dalam waktu yang berdekatan patut ditanggapi dengan serius. Ransomware menampakkan diri dengan cara yang lebih jelas: layar terkunci dengan pesan tuntutan, atau berkas foto dan dokumen tidak bisa dibuka.

    Dari Mana Malware Masuk ke HP

    Memahami jalur masuk membantu Anda menutupnya. Jalur paling umum adalah aplikasi dari luar toko resmi. Aplikasi yang diunduh dari situs tidak resmi atau lewat berkas instalasi yang dibagikan di grup pesan tidak melewati pemeriksaan keamanan yang diterapkan toko resmi. Aplikasi semacam itu bisa tampak seperti gim atau alat gratis yang meyakinkan, tetapi menyembunyikan fungsi berbahaya di dalamnya. Bahkan di toko resmi pun, sesekali ada aplikasi berbahaya yang lolos, sehingga asal unduhan saja tidak cukup; reputasi pengembang, ulasan pengguna, dan izin yang diminta tetap perlu diperhatikan.

    Langkah Penanganan: Urutan yang Aman

    Jika Anda mencurigai ponsel terinfeksi, jangan panik dan jangan langsung mengikuti instruksi apa pun yang muncul di layar, terutama jika layar menampilkan peringatan atau tuntutan. Langkah pertama adalah memutus koneksi: aktifkan mode pesawat atau matikan Wi-Fi dan data seluler. Ini membatasi kemampuan malware untuk mengirim data Anda keluar atau menerima perintah lanjutan. Jangan mengabaikan langkah ini dengan alasan ingin segera mencari solusi dari perangkat yang sama; gunakan perangkat lain yang bersih untuk mencari panduan bila perlu.

    Langkah kedua adalah mengidentifikasi dan menghapus aplikasi yang mencurigakan. Buka daftar aplikasi yang baru dipasang, terutama yang dipasang sekitar waktu gejala mulai muncul, dan yang tidak Anda kenali. Periksa pula aplikasi yang memakai baterai atau data secara tidak wajar, lalu hapus yang mencurigakan dan tinjau izin aplikasi yang tersisa. Jika perangkat sulit dioperasikan karena iklan pop-up yang terus muncul, coba masuk ke mode aman, yang pada banyak ponsel menonaktifkan aplikasi pihak ketiga sementara, sehingga Anda bisa menghapus penyebabnya dengan lebih leluasa. Langkah ketiga, jalankan pemindaian dengan aplikasi keamanan tepercaya dari toko resmi, lalu ganti kata sandi akun-akun penting dari perangkat lain yang bersih — email utama, perbankan, dan media sosial — dan periksa kembali verifikasi dua langkah pada akun-akun tersebut.

    Khusus Ransomware: Jangan Bayar, Amankan Bukti, dan Cari Bantuan

    Ransomware menuntut keputusan di bawah tekanan, dan karena itu perlu dibahas tersendiri. Aturan terpentingnya adalah: jangan membayar tebusan. Pembayaran tidak menjamin berkas Anda dikembalikan, karena pelaku tidak terikat perjanjian apa pun dengan Anda. Lebih buruk lagi, membayar menandai Anda sebagai target yang bersedia membayar, dan dananya dipakai untuk mendanai serangan berikutnya. Lembaga keamanan dan perusahaan keamanan siber secara umum menyarankan hal yang sama, dan saran ini berlaku meski tuntutannya tampak meyakinkan atau tenggatnya terasa mendesak.

    Sebagai gantinya, dokumentasikan apa yang terjadi: foto layar tuntutan, catat waktu kemunculannya, dan simpan informasi apa pun yang ditampilkan. Putuskan koneksi perangkat, dan jangan menghubungkan perangkat ke komputer atau penyimpanan lain sebelum ditangani, karena ransomware bisa menyebar ke perangkat yang terhubung. Jika berkas Anda tersimpan di layanan cadangan awan atau cadangan terpisah yang tidak ikut terkunci, Anda berada dalam posisi yang jauh lebih baik: perangkat bisa dibersihkan dan berkas dipulihkan dari cadangan. Inilah alasan mengapa cadangan rutin adalah pertahanan terbaik terhadap ransomware. Jika perangkat tidak bisa dibersihkan dengan menghapus aplikasi, langkah terakhir adalah mengembalikan perangkat ke setelan pabrik, yang menghapus semua data di perangkat, jadi lakukan hanya setelah memastikan apa yang bisa diselamatkan dari cadangan.

    Mencegah Infeksi Berikutnya

    Setelah perangkat bersih, inilah saat terbaik membangun pertahanan yang mencegah terulangnya kejadian. Unduh aplikasi hanya dari toko resmi, dan biasakan membaca izin yang diminta sebelum memasang. Perbarui sistem operasi dan aplikasi secara rutin, karena pembaruan menutup celah yang dipakai malware untuk masuk. Aktifkan cadangan otomatis untuk foto dan berkas penting.

    Malware dan ransomware di ponsel tidak selalu tampak dramatis. Sering kali ia menyamar sebagai ponsel yang melambat, baterai yang boros, atau iklan yang mengganggu, sampai suatu hari ia mengunci berkas Anda dan menuntut tebusan. Mengenali tanda-tanda awal, memutus koneksi, menghapus aplikasi mencurigakan, dan mengganti kata sandi dari perangkat yang bersih adalah rangkaian penanganan yang bisa menyelamatkan banyak hal. Untuk ransomware, satu prinsip harus dipegang teguh: jangan membayar, amankan bukti, dan pulihkan dari cadangan. Pertahanan terbaik pada akhirnya bukan satu aplikasi keamanan, melainkan gabungan kebiasaan: unduh dari sumber resmi, perbarui perangkat, periksa izin, dan cadangkan data secara rutin. Kebiasaan-kebiasaan ini tidak memakan banyak waktu, tetapi merekalah yang membedakan ponsel yang cepat pulih dari insiden dengan ponsel yang kehilangan segalanya karena satu klik yang salah.
    Baca juga: Phishing Makin Canggih: Cara Mengenali Pesan Penipuan di SMS, Email, dan WhatsApp

  • Password Manager: Kenapa Lebih Aman daripada Menghafal Banyak Password
    Password Manager: Kenapa Lebih Aman daripada Menghafal Banyak Password
    Cobalah hitung berapa banyak akun daring yang Anda miliki. Email, media sosial, perbankan, toko daring, layanan streaming, aplikasi kerja — jumlahnya dengan cepat mencapai puluhan. Jika setiap akun membutuhkan kata sandi yang kuat dan berbeda, tidak ada manusia normal yang bisa menghafalnya semua. Di sinilah kebanyakan orang menyerah dan memilih jalan pintas: satu kata sandi yang sama, atau variasinya yang sedikit diubah, dipakai di mana-mana. Jalan pintas itu nyaman, tetapi juga rapuh. Sekali satu layanan mengalami kebocoran data, semua akun yang memakai kata sandi serupa ikut terancam.

    Password manager, atau pengelola kata sandi, diciptakan untuk memecahkan dilema ini. Ia adalah aplikasi yang menyimpan semua kata sandi Anda di satu tempat yang terkunci, dan mengingatnya untuk Anda. Anda cukup mengingat satu kata sandi utama yang kuat, dan sisanya diurus oleh aplikasi.

    Masalah Sebenarnya Bukan Daya Ingat, Melainkan Penggunaan Ulang

    Penting untuk memahami apa yang sebenarnya membuat kata sandi tidak aman. Kata sandi yang lemah memang masalah, tetapi penggunaan ulang adalah masalah yang jauh lebih besar. Penyerang tidak perlu meretas setiap akun Anda satu per satu. Mereka cukup mendapatkan satu kombinasi alamat email dan kata sandi dari kebocoran data sebuah layanan, lalu mencoba kombinasi yang sama di layanan lain secara otomatis. Teknik ini berhasil justru karena begitu banyak orang memakai kata sandi yang sama di banyak tempat.

    Menghafal adalah solusi yang tidak berskala. Otak manusia dirancang untuk mengingat cerita dan wajah, bukan puluhan rangkaian acak berisi huruf, angka, dan simbol. Akibatnya, orang yang berusaha menghafal semua kata sandi akan cenderung memilih kata sandi yang mudah diingat, yang berarti mudah ditebak, atau menulisnya di tempat yang tidak aman, seperti catatan ponsel yang tidak terkunci. Password manager memindahkan beban ini dari ingatan manusia ke sistem yang memang dirancang untuk itu: menyimpan data acak dalam jumlah besar dengan aman. Yang lebih penting dari sekadar kerumitan adalah keunikan dan panjang kata sandi, dan password manager membuat standar ini mudah dicapai dengan menghasilkan kata sandi panjang dan acak untuk setiap akun.

    Cara Kerja Password Manager dalam Bahasa Sederhana

    Bayangkan sebuah brankas digital yang hanya bisa dibuka dengan satu kunci: kata sandi utama Anda. Di dalam brankas itu tersimpan semua kata sandi dan nama pengguna, dalam bentuk terenkripsi. Enkripsi berarti data diubah menjadi kode yang tidak bisa dibaca tanpa kunci. Bahkan penyedia layanan password manager itu sendiri umumnya tidak dapat membaca isi brankas Anda, karena kunci enkripsinya berasal dari kata sandi utama yang hanya Anda ketahui. Inilah yang disebut arsitektur tanpa pengetahuan, dan ini adalah salah satu hal yang patut Anda periksa saat memilih layanan.

    Dalam pemakaian sehari-hari, alurnya terasa sangat ringan. Saat Anda membuat akun baru, password manager menawarkan kata sandi acak yang kuat dan menyimpannya otomatis. Saat Anda login di situs atau aplikasi yang sudah tersimpan, ia mengisi nama pengguna dan kata sandi untuk Anda, sehingga Anda tidak perlu mengetik atau menyalin apa pun. Sebagian besar pengelola kata sandi tersedia sebagai aplikasi ponsel, ekstensi peramban, dan aplikasi desktop yang saling tersinkronisasi, sehingga kata sandi yang Anda simpan di ponsel tersedia juga di komputer. Fitur pemeriksaan keamanan juga berguna: ia memberi tahu Anda jika ada kata sandi yang lemah, dipakai ulang, atau muncul dalam kebocoran data yang diketahui.

    Bukankah Menaruh Semua Telur dalam Satu Keranjang Itu Berbahaya?

    Ini adalah keberatan yang paling sering muncul, dan ia patut dijawab dengan jujur. Ya, secara teori, jika seseorang berhasil mendapatkan kata sandi utama Anda dan akses ke perangkat Anda, risikonya besar. Tetapi bandingkan dengan alternatifnya: tanpa password manager, risiko Anda tersebar di puluhan kata sandi yang dipakai ulang, masing-masing bisa bocor lewat layanan yang keamanannya di luar kendali Anda. Brankas yang dijaga dengan baik tetap jauh lebih aman daripada puluhan kunci yang sama yang disebar ke mana-mana.

    Kuncinya adalah menjaga kata sandi utama dengan serius. Kata sandi utama harus panjang, unik, dan tidak dipakai di tempat lain mana pun. Karena hanya satu yang perlu Anda ingat, Anda bisa membuatnya sekuat mungkin, misalnya rangkaian beberapa kata yang hanya bermakna bagi Anda, ditambah variasi yang sulit ditebak orang lain. Jangan pernah membagikan kata sandi utama kepada siapa pun, termasuk kepada orang yang mengaku dari penyedia layanan. Aktifkan juga verifikasi dua langkah pada akun password manager Anda, dengan metode yang kuat seperti aplikasi autentikator. Simpan kode pemulihan akun di tempat yang aman dan terpisah, misalnya di atas kertas yang disimpan di rumah, karena kehilangan kata sandi utama tanpa kode pemulihan bisa berarti kehilangan akses ke seluruh brankas.

    Memilih Password Manager: Hal-Hal yang Perlu Diperhatikan

    Pasar password manager cukup ramai, dan beberapa kriteria dapat membantu Anda menyaring. Pertama, periksa reputasi dan rekam jejak keamanannya: apakah layanan itu diaudit oleh pihak independen, dan apakah ia terbuka soal cara enkripsinya bekerja? Kedua, pastikan ia tersedia di semua perangkat yang Anda pakai — ponsel, komputer, dan peramban utama Anda — karena password manager yang hanya ada di satu perangkat akan cepat ditinggalkan.

    Langkah Praktis Memulai Tanpa Kewalahan

    Transisi ke password manager tidak harus dilakukan sekaligus dalam satu malam. Cara yang paling berhasil adalah bertahap. Mulailah dengan memasang aplikasi di ponsel dan komputer, membuat akun dengan kata sandi utama yang kuat, dan mengaktifkan verifikasi dua langkah. Kemudian, setiap kali Anda login ke sebuah akun seperti biasa, simpan kata sandinya ke password manager saat ditawari. Dalam beberapa minggu, sebagian besar akun yang sering Anda pakai akan tersimpan dengan sendirinya, tanpa sesi migrasi yang melelahkan.

    Menghafal banyak kata sandi adalah pertempuran yang tidak bisa dimenangkan, dan memakai satu kata sandi untuk semua akun adalah risiko yang tidak perlu diambil. Password manager menyelesaikan keduanya sekaligus: ia memberi setiap akun kata sandi yang kuat dan unik, sementara Anda hanya perlu mengingat satu kata sandi utama dan menjaganya dengan verifikasi dua langkah. Keberatan soal satu titik kegagalan memang nyata, tetapi bisa dikelola dengan kata sandi utama yang kuat, autentikasi ganda, dan kode pemulihan yang tersimpan aman. Jika Anda selama ini menunda karena merasa repot, mulailah dari langkah terkecil: pasang satu aplikasi, amankan akun email utama Anda, lalu biarkan sisanya menyusul secara bertahap.

    Baca juga: Phishing Makin Canggih: Cara Mengenali Pesan Penipuan di SMS, Email, dan WhatsApp

  • Phishing Makin Canggih: Cara Mengenali Pesan Penipuan di SMS, Email, dan WhatsApp

    Phishing Makin Canggih: Cara Mengenali Pesan Penipuan di SMS, Email, dan WhatsApp

    Pesan yang mengaku dari bank dan meminta Anda memperbarui data, SMS kurir yang mengabarkan paket tertahan, atau pesan WhatsApp dari “atasan” yang meminta transfer mendadak — ketiganya adalah wajah yang sama dari satu kejahatan: phishing. Tujuannya selalu serupa, yaitu membuat Anda menyerahkan informasi sensitif atau uang dengan sukarela, lewat pesan yang tampak meyakinkan. Yang berubah dari waktu ke waktu adalah kualitas penyamarannya. Bahasa yang dulu kaku dan penuh salah ketik kini sering kali rapi, logo tampak resmi, dan nama pengirim bisa menyerupai nama asli sebuah perusahaan.

    Karena itu, mengandalkan firasat semata tidak lagi cukup. Anda membutuhkan cara memeriksa pesan secara sistematis, yang bekerja di SMS, email, maupun WhatsApp, dan yang bisa dipakai dalam hitungan detik sebelum jari Anda menekan tautan.

    Bagaimana Phishing Bekerja: Rasa Mendesak sebagai Senjata Utama

    Hampir semua pesan phishing memakai satu teknik yang sama: menciptakan rasa mendesak agar Anda bertindak sebelum sempat berpikir. Akun Anda akan diblokir dalam beberapa jam. Paket Anda akan dikembalikan jika tidak segera dikonfirmasi. Ada transaksi mencurigakan yang harus segera Anda batalkan. Nada mendesak ini bukan kebetulan; ia dirancang untuk melewati nalar kritis Anda. Pesan yang memberi Anda waktu untuk berpikir, memeriksa, dan bertanya justru jarang dipakai penipu, karena waktu adalah musuh mereka.

    Phishing lewat SMS: Pendek, Meyakinkan, dan Sulit Dilacak

    SMS phishing memanfaatkan keterbatasan SMS itu sendiri. Pesan yang singkat tidak memberi banyak ruang untuk memeriksa, dan nomor pengirim bisa dipalsukan agar tampak seperti nomor resmi perusahaan. Pola yang paling sering muncul adalah pesan tentang paket, tagihan, atau akun: paket tertahan di gudang, ada tunggakan yang harus dibayar, atau akun Anda terdeteksi aktivitas mencurigakan. Semuanya diakhiri dengan tautan dan perintah untuk segera bertindak.

    Cara memeriksanya membutuhkan disiplin. Jangan klik tautan dalam SMS yang tidak Anda harapkan, apa pun pengirimnya. Jika pesan itu mengaku dari kurir, buka aplikasi kurir resmi atau situs resminya langsung dan lacak paket Anda dari sana. Jika mengaku dari bank, buka aplikasi bank resmi Anda dan periksa apakah benar ada pemberitahuan serupa. Perusahaan yang sah umumnya tidak meminta Anda memperbarui data sensitif lewat tautan SMS. Perhatikan pula alamat tautan sebelum mengklik, bila perangkat Anda menampilkannya: tautan yang menyerupai nama perusahaan tetapi dengan ejaan sedikit berbeda atau domain yang tidak biasa adalah tanda bahaya yang kuat. Waspadai juga pesan yang meminta Anda membalas dengan data pribadi atau kode verifikasi; tidak ada layanan resmi yang meminta kode verifikasi lewat balasan SMS.

    Phishing lewat Email: Periksa Pengirim, Bukan Sekadar Tampilan

    Email memberi penipu ruang paling luas untuk berkreasi. Mereka bisa meniru logo, tata letak, dan bahasa perusahaan dengan sangat mirip, lengkap dengan tanda tangan dan catatan kaki yang tampak resmi. Karena itu, menilai email dari tampilannya saja adalah cara yang paling tidak bisa diandalkan. Yang harus Anda periksa adalah pengirimnya, dengan melihat alamat email lengkap, bukan hanya nama tampilan. Nama tampilan bisa ditulis apa saja; alamat di baliknya jauh lebih sulit dipalsukan agar persis sama dengan domain resmi perusahaan.

    Periksa juga ke mana tautan benar-benar mengarah sebelum mengkliknya. Di sebagian besar aplikasi email, menahan atau mengarahkan kursor ke tautan akan menampilkan alamat tujuan. Jika alamat itu tidak sesuai dengan situs resmi perusahaan, jangan klik. Perhatikan pula lampiran yang tidak Anda harapkan, terutama yang meminta Anda mengaktifkan sesuatu agar bisa dibuka, karena lampiran semacam itu bisa berisi perangkat lunak berbahaya. Email phishing juga sering memakai umpan yang lebih halus: undangan rapat, dokumen bersama, atau tagihan dari layanan yang memang Anda pakai. Jika ada keraguan, hubungi pengirim lewat jalur yang Anda ketahui sendiri — nomor resmi perusahaan atau alamat yang Anda simpan — bukan lewat nomor atau tautan yang tertera di email mencurigakan itu.

    Phishing lewat WhatsApp: Ketika Penipu Menyamar sebagai Orang Dekat

    WhatsApp terasa paling pribadi di antara ketiga kanal ini, dan justru karena itulah phishing di WhatsApp sangat efektif. Pesan datang ke ruang percakapan yang biasanya hanya diisi keluarga dan teman, sehingga kewaspadaan alami Anda lebih rendah. Bentuknya bermacam-macam: pesan dari nomor tak dikenal yang mengaku dari perusahaan, pesan dari nomor kenalan yang meminta pinjaman uang atau kode verifikasi, pesan berantai yang menjanjikan hadiah, hingga tawaran pekerjaan dengan syarat membayar biaya tertentu di muka.

    Untuk pesan dari nomor tak dikenal yang mengaku dari perusahaan, berlaku aturan yang sama seperti SMS: jangan klik tautan dan jangan bagikan data. Untuk pesan dari nomor kenalan yang meminta uang atau kode, jangan langsung percaya meski gaya bahasanya mirip. Hubungi orang itu lewat cara lain — telepon langsung, atau pesan ke nomor lain yang Anda kenal — dan tanyakan apakah pesan itu benar darinya. Langkah konfirmasi ini terasa canggung, tetapi jauh lebih baik daripada mengirim uang kepada penipu yang menyamar sebagai sahabat Anda. Waspadai pula pesan berantai dan hadiah: hadiah yang sah tidak meminta Anda membayar untuk mengklaimnya, dan tidak meminta data perbankan lengkap lewat formulir sembarangan.

    Sudah Telanjur Mengklik atau Memberi Data? Ini Langkahnya

    Panik adalah reaksi yang wajar, tetapi langkah yang cepat dan teratur jauh lebih berguna. Jika Anda mengklik tautan tetapi belum memasukkan data apa pun, tutup halaman itu dan jangan unduh apa pun dari sana. Jika Anda sudah memasukkan nama pengguna dan kata sandi, segera ganti kata sandi itu dari situs atau aplikasi resmi, dan ganti juga kata sandi di layanan lain yang memakai kata sandi yang sama. Aktifkan verifikasi dua langkah bila belum aktif, karena lapisan ini bisa menggagalkan pelaku meski ia sudah memegang kata sandi Anda.

    Phishing menjadi semakin canggih bukan karena teknologinya mustahil dilawan, melainkan karena ia menyerang sisi manusia: rasa percaya, rasa mendesak, dan kebiasaan mengklik tanpa memeriksa. Pertahanan terbaik adalah kebiasaan yang sederhana dan konsisten: jangan klik tautan dari pesan yang tidak Anda harapkan, periksa alamat pengirim dan tujuan tautan, jangan pernah membagikan kode verifikasi, dan selalu konfirmasi lewat jalur resmi sebelum bertindak atas pesan yang mendesak. Ajarkan kebiasaan ini kepada keluarga Anda juga, terutama anggota keluarga yang kurang akrab dengan teknologi, karena mereka sering menjadi sasaran empuk. Satu keluarga yang sama-sama waspada jauh lebih sulit ditipu daripada satu orang yang sangat hati-hati sendirian.

    Baca juga: Cara Mendeteksi Gambar dan Video Buatan AI (Deepfake)